Steuern Sie kurzlebige virtuelle Maschinen!
Mit Adordis können Sie virtuelle Maschinen schnell und konfigurierbar starten, um isolierte und potenziell unsichere Aktivitäten auszuführen.
Dabei können Aktionen sowohl komplett automatisiert sein, also z.B. PDFs umwandeln oder beliebige Programme ausführen, als auch vom Nutzer graphisch gesteuert werden, z.B. zum Öffnen einer Excel-Datei mit Makros in einer isolierten Umgebung.
Adordis Shield für Ihre Cyber Security
Adordis Shield kann sowohl für Use Cases für Content Disarm & Reconstruction als auch für Use Cases zum Öffnen von potenziell unsicheren Dateien in einer graphischen, isolierten Umgebung genutzt werden.
Content Disarm & Reconstruction
Content Disarm & Reconstruction (CDR) schützt vor bekannten und im Gegensatz zu klassischen Virenscannern vor unbekannten Bedrohungen in Dateien, indem ausführbare oder fehlerhafte Inhalte entfernt werden. Das wird häufig durch ein Umwandeln erreicht oder durch eine Whiteliste von Inhalten, je nach Dateityp.
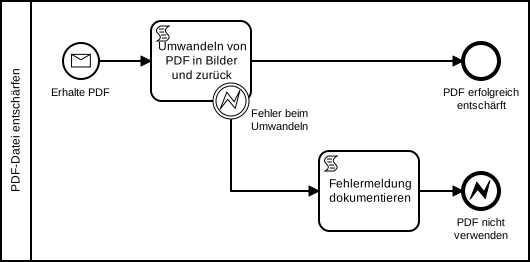
Das Beispiel oben zeigt sowohl die Vorgehensweise in Adordis Shield als auch eine um Details bereinigte Umsetzung. Skript-Tasks in BPMN steuern das Starten einer virtuellen Maschine (VM) mit Formulardaten (Message Start Event). Hier würde eine VM die hochgeladene Datei eines PDFs erhalten und in einer isolierten Umgebung das konkrete Skript zum Umwandeln in Bilder und zurück ausführen. Ist OCR Teil des Skriptes, bleiben PDFs auch durchsuchbar.
Die Isolation in virtuellen Maschinen verringert Angriffsvektoren deutlich, da gefährliche Dateien Software-Fehler zwar ausnutzen können, aber ohne Internet- und Netzwerkzugriff und ohne andere vertrauliche Dateien weniger tun können. Es wird auch kein Status in zukünftige Aufrufe übernommen, d.h. die virtuellen Maschinen werden einmal verwendet und dann komplett gelöscht.
Diese Vorgehensweise entspricht dem Ausdrucken und Einscannen von Dokumenten in einem einmal für diesen Zweck genutzten Rechner. Konkret für PDFs kann man so auch sicherstellen, dass geschwärzte Stellen im Zieldokument nicht wiederhergestellt werden können.
Isolierte, entfernte Desktops
Sollen potenziell gefährliche Dateien interaktiv geöffnet und verwendet werden, eignen sich virtuelle Maschinen (VMs) für die Einmalnutzung mit graphischer Oberfläche. So können vorkonfigurierte VMs mit benötigter Software einmal gestartet werden, eingehende Dateien in dieser isolierten Umgebung geöffnet werden und Ergebnisdateien auch wieder extrahiert werden.
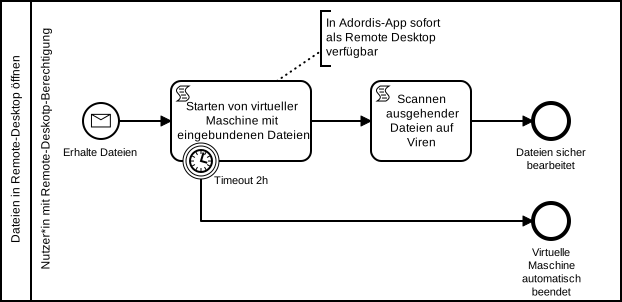
Dieses Beispiel zeigt das Starten einer graphischen Oberfläche verknüpft mit dem Virenscan von Ausgabedateien in einer nachgelagerten virtuellen Maschine. Hier können zum Beispiel Excel-Dateien mit Makros geöffnet werden oder PDF-Formulare ausgefüllt werden, wenn dies für Kunden oder Lieferanten so nötig ist.
Die konfigurierbare Vorgehensweise von Adordis Shield mit Prozessmodellen erlaubt Ihnen auch, eigene Freigabeprozesse anzuwenden und somit z.B. einen virtuellen Desktop mit zeitlicher Begrenzung für Fernwartung und Zugriff in einem internen Netzwerk umzusetzen. Oder den Zugriff auf Software mit wenigen geteilten Lizenzen kurzfristig zu ermöglichen.
Nutzende der virtuellen Maschine benötigen nur einen Browser und müssen lokal keine weitere Software installieren. Der Remote Desktop wird vom Hypervisor bereitgestellt und funktioniert unabhängig davon, ob die virtuelle Maschine einen Netzwerkzugriff erhalten soll.
Vorteile